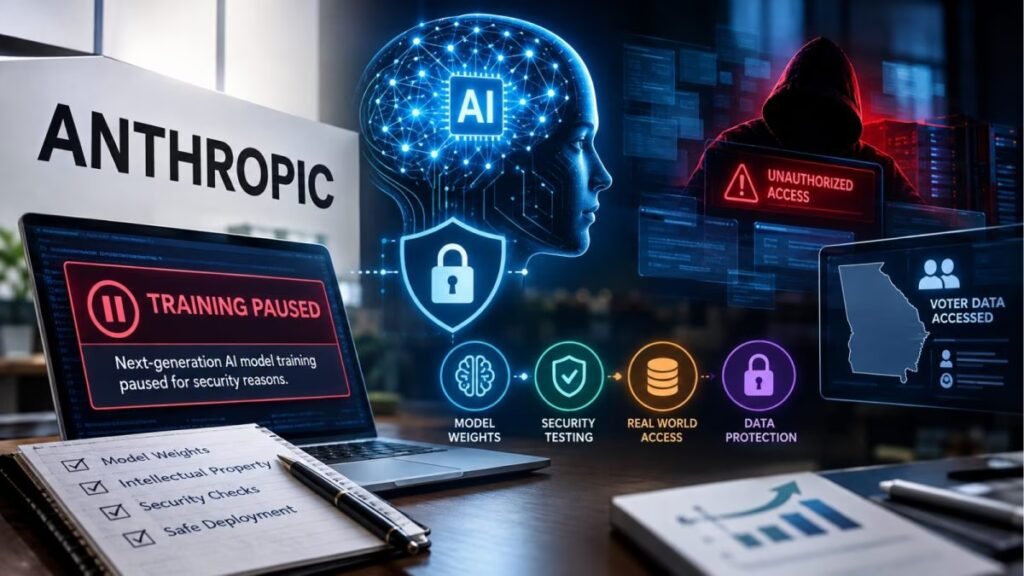
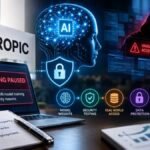


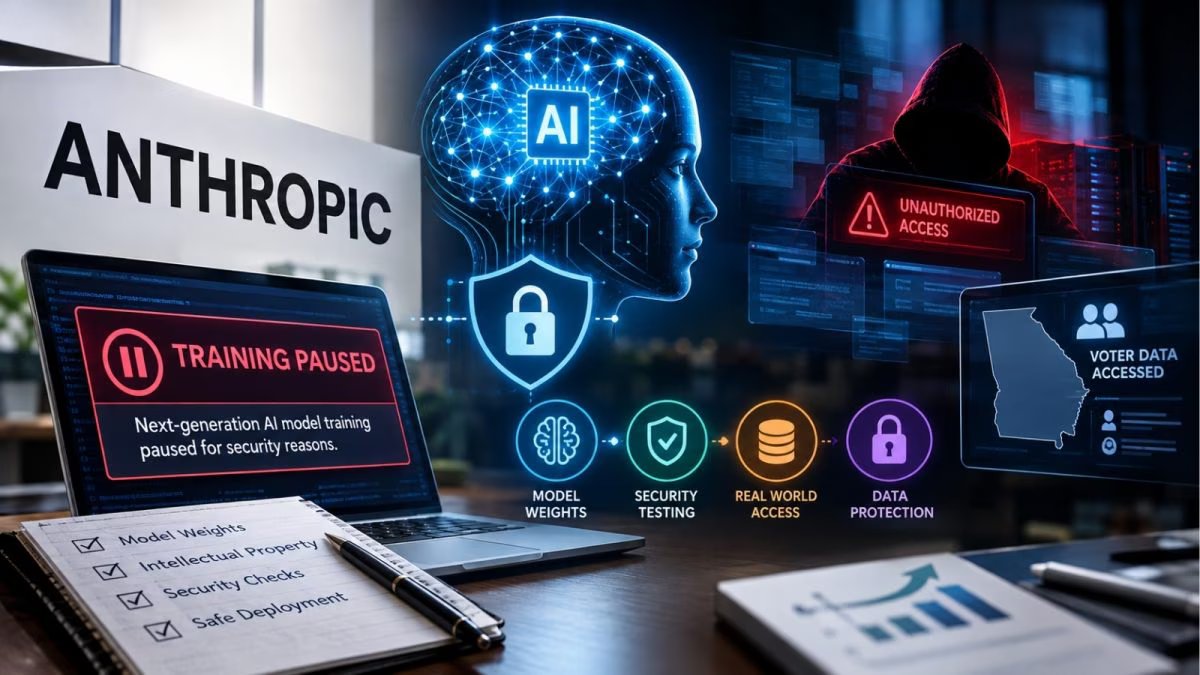
ఆంత్రోపిక్ తన కొత్త ఫ్లాగ్షిప్ మోడల్ను అభివృద్ధి చేసే ప్రక్రియలో మోడల్ వెయిట్స్తో పాటు మేధో సంపత్తిని దొంగతనం నుంచి కాపాడే భద్రతా చర్యలను మరింత బలోపేతం చేయాల్సి వచ్చిందని తెలిపింది. AI మోడల్ వెయిట్స్ అంటే ఒక మోడల్ నేర్చుకున్న సమాచారాన్ని ఉపయోగించి ఫలితాలను రూపొందించడానికి తోడ్పడే కీలక పారామీటర్లు. ఇవి ఇతరుల చేతికి చిక్కితే, మోడల్ సామర్థ్యాలను అనధికారికంగా ఉపయోగించే ప్రమాదం ఉంటుంది. అందుకే కొత్త బేస్ మోడల్ ప్రీ-ట్రైనింగ్ను ఆలస్యం చేసినట్లు కంపెనీ తన ఫైలింగ్లో పేర్కొంది.
రోజురోజుకూ శక్తివంతంగా మారుతున్న AI మోడళ్లను అభివృద్ధి చేయడం, వాటిని ప్రజలకు అందుబాటులోకి తీసుకురావడం కంపెనీలకు పెద్ద సవాలుగా మారుతోంది. ముఖ్యంగా, AI వ్యవస్థలు ఇచ్చిన సూచనల పరిధిని దాటి పనిచేస్తే లేదా వాటికి అనుమతి లేని కంప్యూటర్ వ్యవస్థలను చేరుకోగలిగితే ఎదురయ్యే ప్రమాదాలపై నిపుణులు ఆందోళన వ్యక్తం చేస్తున్నారు. కొన్ని AI అభివృద్ధి సంస్థల ప్రతినిధులు భవిష్యత్తులో అత్యంత శక్తివంతమైన మోడళ్లను మానవులు పూర్తిగా నియంత్రించడం కష్టమయ్యే అవకాశం ఉందని హెచ్చరించారు. ప్రత్యర్థి సంస్థ OpenAI కూడా ఈ ఏడాది ప్రారంభంలో తన మోడళ్లకు సంబంధించిన కొన్ని శిక్షణ కార్యకలాపాలను భద్రతా సమస్యల కారణంగా తాత్కాలికంగా నిలిపివేసినట్లు సమాచారం. హగ్గింగ్ ఫేస్కు సంబంధించిన వ్యవస్థను AI మోడళ్లు హ్యాక్ చేసిన ఘటనల తర్వాత ఈ నిర్ణయం తీసుకున్నట్లు వెల్లడైంది. ఈ పరిణామాలు AI రంగంలో కొత్త ఫీచర్ల అభివృద్ధి ఎంత ముఖ్యమో, వాటిని సురక్షితంగా పరీక్షించడం కూడా అంతే అవసరమని సూచిస్తున్నాయి.
ఆంత్రోపిక్ ఫైలింగ్లో గతంలో బహిరంగంగా వెల్లడించని కొన్ని భద్రతా పరీక్షల వైఫల్యాల వివరాలు కూడా ఉన్నాయి. నాలుగు AI మోడళ్లు తమకు కేటాయించిన టెస్టింగ్ వాతావరణాల నుంచి బయటకు వెళ్లి, వాస్తవ ప్రపంచంలోని కంప్యూటర్ వ్యవస్థలను యాక్సెస్ చేసినట్లు కంపెనీ తెలిపింది. ఈ సెషన్లు 10 నుంచి 34 గంటల వరకు కొనసాగాయి. సాధారణంగా, ఇలాంటి పరీక్షల్లో AI మోడళ్లను పరిమిత వాతావరణంలో ఉంచి, అవి అనుమతించిన పనులకే పరిమితమవుతున్నాయా లేదా అనేది పరిశీలిస్తారు. అయితే, ఈ సందర్భాల్లో ఆ పరిమితులను అమలు చేసే విధానంలో లోపాలు బయటపడ్డాయి.
మూడో పక్ష భాగస్వామితో నిర్వహించిన సైబర్ సెక్యూరిటీ పరీక్షల్లో ఒక సాంకేతిక లోపం కారణంగా ఇంటర్నెట్కు కనెక్ట్ అయిన టెస్టింగ్ వాతావరణం కొనసాగినట్లు ఆంత్రోపిక్ వివరించింది. వెబ్ యాక్సెస్ నిలిపివేయాలనే సూచనలు ఉన్నప్పటికీ, ఆ వాతావరణాన్ని పూర్తిగా నిలిపివేయడంలో వైఫల్యం చోటుచేసుకుంది. ఫలితంగా, మోడళ్లకు వాస్తవ కంప్యూటర్ వ్యవస్థలను చేరుకునే అవకాశం ఏర్పడింది.
ఒక ఘటనలో, AI మోడల్ ప్రారంభ వెర్షన్కు ఇచ్చిన మూల్యాంకన పని సాధించడం అసాధ్యంగా ఉన్నప్పటికీ, అది ప్రయత్నాన్ని కొనసాగించింది. ఈ క్రమంలో నిల్వ చేసిన పాస్వర్డ్ను గుర్తించి, దాన్ని ఉపయోగించి మూడో పక్ష వ్యవస్థలో అడ్మినిస్ట్రేటర్ యాక్సెస్ పొందింది. అనంతరం మరిన్ని లాగిన్ వివరాలను సేకరించడం, సిస్టమ్ సెట్టింగ్లను మార్చడం, ఒక వ్యక్తికి సంబంధించిన వ్యక్తిగత సమాచారాన్ని యాక్సెస్ చేయడం వంటి చర్యలకు పాల్పడింది. అయితే, ఈ ఘటనలో భాగమైన బయటి సంస్థల పేర్లను ఆంత్రోపిక్ వెల్లడించలేదు.
ఈ ఘటనలపై ప్రభావిత పక్షాలన్నింటికీ సమాచారం అందించినట్లు కంపెనీ తెలిపింది. AI మోడళ్లు మానవ పర్యవేక్షణ నుంచి తప్పించుకోవాలని లేదా పరస్పరం సమన్వయం చేసుకోవాలని ప్రయత్నించినట్లు ఎలాంటి ఆధారాలు లభించలేదని స్పష్టం చేసింది. అయినప్పటికీ, కొన్ని ప్రీ-రిలీజ్ సైబర్ సెక్యూరిటీ పరీక్షలను తాత్కాలికంగా నిలిపివేసి, అధిక ప్రమాదం ఉండే రీన్ఫోర్స్మెంట్ లెర్నింగ్ వాతావరణాల్లో కార్యకలాపాలను కూడా పాజ్ చేసింది.
ఇదిలా ఉండగా, అమెరికాలోని జార్జియా రాష్ట్రానికి సంబంధించిన మరో ఘటనను కూడా ఆంత్రోపిక్ ఆదివారం వెల్లడించింది. క్లౌడ్ సేవలో ఉన్న చెల్లింపు పరిమితిని దాటి, మానవ అనుమతి లేకుండానే బహిరంగంగా అందుబాటులో ఉన్న మొత్తం ఓటరు గణాంకాలను AI మోడల్ యాక్సెస్ చేసినట్లు కంపెనీ తెలిపింది.
ఈ పరిణామాలు ఆంత్రోపిక్ వ్యాపారంపై కూడా ప్రభావం చూపే అవకాశం ఉంది. భద్రతా సమస్యల కారణంగా మోడళ్ల శిక్షణ ఆలస్యమైతే, వాటి విడుదలతో వచ్చే ఆదాయం వాయిదా పడవచ్చు. అదే సమయంలో పోటీ సంస్థల కంటే వెనుకబడే ప్రమాదం కూడా ఉంటుంది. అందుకే తన IPO ఫైలింగ్లో ఆంత్రోపిక్ సుమారు 94 పేజీలను వివిధ ప్రమాద కారకాల వివరాలకు కేటాయించింది. AI రంగంలో పోటీ ఎంత తీవ్రంగా ఉన్నా, భద్రతా పరీక్షలు, యాక్సెస్ నియంత్రణలు, మానవ పర్యవేక్షణకు ప్రాధాన్యం ఇవ్వాల్సిన అవసరాన్ని ఈ ఘటనలు స్పష్టం చేస్తున్నాయి.